Feltört ChatGPT-fiók: első lépések
Egy idegen kézbe került ChatGPT-fiókban nemcsak az előfizetés van veszélyben: a betolakodó elolvashatja a korábbi beszélgetéseket, a feltöltött fájlokat és a memóriában tárolt személyes adatokat is. Az OpenAI szerint a kiszivárgott belépési adatok többnyire a felhasználók gépén futó kártevőből vagy máshol is használt jelszóból származnak. A teendők sorrendje attól függ, hogy a fiókba még be lehet-e lépni.
Ebben a cikkben
Árulkodó jelek
- Az oldalsávban ismeretlen, más nyelvű vagy furcsa témájú beszélgetések jelennek meg, vagy saját beszélgetések tűnnek el.
- Az „Aktív munkamenetek” listájában ismeretlen eszköz, böngésző vagy hely látható.
- Az OpenAI-tól nem várt levél érkezik ellenőrző kódról, belépésről, jelszó- vagy e-mail-cím-módosításról.
- A memóriában olyan „emlék” van, amelyet a tulajdonos nem adott meg, vagy megváltoztak az egyéni utasítások.
- Ismeretlen saját GPT, projekt, ütemezett feladat vagy megosztott link jelenik meg.
- Váratlan terhelés vagy csomagváltás látszik a számlázásnál, illetve elérte a fiók a használati korlátot, pedig alig volt használva.
- A jelszó egyszer csak nem jó, vagy a fiók e-mail-címe megváltozott.
- Kártevőkeresés a saját eszközön
- Új jelszó
- Kijelentkezés minden eszközről
- Többlépcsős azonosítás
- Memória, utasítások, linkek átnézése
- Számlázás ellenőrzése
1. A saját eszköz ellenőrzése
Ha a jelszót egy adatlopó kártevő szerezte meg, az új jelszót is ellophatja. Először ezért a használt számítógépen és telefonon frissített víruskeresővel teljes ellenőrzést kell futtatni, és el kell távolítani az ismeretlen böngészőbővítményeket. Hamis „ChatGPT” asztali programot vagy bővítményt sem érdemes megtartani: a hivatalos alkalmazások csak a chatgpt.com, az App Store és a Google Play oldaláról tölthetők le (ChatGPT-alkalmazás telepítése telefonra és számítógépre).
2. Új jelszó és kijelentkeztetés
- Be kell lépni a chatgpt.com oldalon, és a fiókmenüben a „Beállítások”, majd a „Biztonság” részt kell megnyitni.
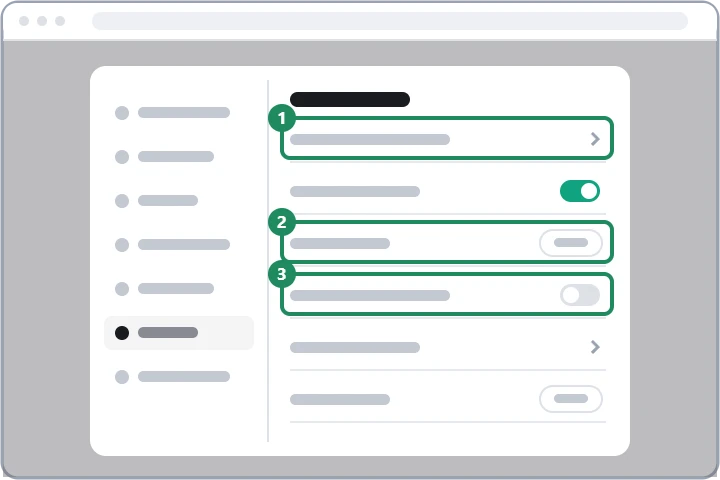
- Itt új jelszót kell megadni (1). Az új jelszó legyen hosszú, és máshol ne szerepeljen; ahol a régi is használatban volt, ott is cserélni kell, elsőként a fiókhoz tartozó e-mail-fióknál.
- Az „Aktív munkamenetek” részben (2) az ismeretlen eszközöket egyenként, vagy egyszerre az összeset ki kell jelentkeztetni. A súgó szerint az összes munkamenet lezárása akár 30 percig is eltarthat.
- Google- vagy Apple-belépésnél nincs ChatGPT-jelszó: a szolgáltatónál kell jelszót cserélni és ott is kiléptetni az idegen eszközöket, a ChatGPT munkameneteit pedig ugyanígy le kell zárni.
3. Többlépcsős azonosítás bekapcsolása
Ugyanebben a részben (3) kapcsolható be a többlépcsős azonosítás hitelesítő alkalmazással, illetve itt adható hozzá jelkulcs (passkey). Ezzel egy újra kiszivárgó jelszó egymagában már nem elég a belépéshez. A bekapcsolásnál kapott helyreállító kódot nem a telefonon, hanem külön kell megőrizni. Részletes lépések: Kétlépcsős azonosítás és passkey a ChatGPT-ben.
4. Ami a betolakodó után maradhatott
- Memória és egyéni utasítások: egy idegen által beírt utasítás vagy emlék csendben befolyásolhatja a későbbi válaszokat. A „Beállítások” → „Személyre szabás” részben át kell nézni, és ami ismeretlen, törölni kell.
- Megosztott linkek: az adatkezelési beállításoknál, a „Megosztott hivatkozások” melletti „Kezelés” gombbal törölhetők a nem saját linkek. Részletek: ChatGPT adatvédelmi beállításai.
- Kapcsolt alkalmazások: ha a fiókhoz Google Drive, levelezés vagy más szolgáltatás volt kapcsolva, a kapcsolatot le kell választani, és a szolgáltatás oldalán is érdemes jelszót cserélni.
- Saját GPT-k, projektek, ütemezett feladatok: az ismeretleneket törölni kell.
- Számlázás: a „Beállítások” számlázási részében ellenőrizni kell a csomagot és a fizetési módot. Jogosulatlan terhelésnél a kártyát kibocsátó bankot is értesíteni kell.
- Fejlesztői fiók: aki az OpenAI API-t is használja, ugyanazzal a belépéssel a platform.openai.com oldalon is ellenőrizze, nincs-e ismeretlen API-kulcs.
Ha a belépés már nem működik
Ha a jelszó-visszaállítás levele még a saját postafiókba érkezik, azzal új jelszó adható meg, és utána a fenti lépések következnek. Ha a betolakodó a fiók e-mail-címét is megváltoztatta, vagy a saját kétlépcsős azonosítását kapcsolta be, az OpenAI ügyfélszolgálatától kell segítséget kérni: a help.openai.com oldalon a csevegőablakban kell leírni a helyzetet. Érdemes megadni a fiók eredeti e-mail-címét, és előfizetésnél a kártya utolsó négy számjegyét és az utolsó fizetés dátumát. A teljes kártyaszámot és a jelszót soha nem kell elküldeni, az OpenAI ezeket nem kéri. Ha az e-mail-fiók is idegen kézbe került, előbb azt kell visszaszerezni, például: Gmail, Outlook.
Ha nem sikerül
A betolakodó láthatta a korábbi beszélgetéseimet?
Igen, aki belépett, az oldalsávban minden meg nem törölt beszélgetést és a projektekbe feltöltött fájlokat is megnyithatta. Ha ezekben jelszó, kártyaszám vagy más érzékeny adat szerepelt, azt is le kell cserélni vagy le kell tiltatni.
Valaki a fiókomban beszélget, de a jelszó nem változott. Feltörték?
Lehet, hogy csak egy régi bejelentkezés maradt egy kölcsönadott vagy közös gépen. Ilyenkor is a kijelentkeztetés minden eszközről és a jelszócsere segít.
Ér valamit, ha törlöm a fiókot és újat nyitok?
A törlés végleges, a beszélgetések és az előfizetés is elvesznek, ezért többnyire jobb visszaszerezni a fiókot. Ha mégis erre esik a választás: ChatGPT-fiók végleges törlése.