Feltört Microsoft-fiók: első lépések
Egy Microsoft-fiók a Windows-bejelentkezést, az Outlook.com-postafiókot, a OneDrive-fájlokat, az Xbox-játékokat és a mentett fizetési módokat is összefogja, ezért egy betolakodó sok kárt tehet benne. A teendők sorrendje számít: előbb a gépet kell megtisztítani és a jelszót cserélni, aztán kizárni az idegent, végül megkeresni, mit változtatott meg. A postafiók saját beállításairól külön cikk szól.
Ebben a cikkben
Jelek, amelyek feltört fiókra utalnak
Az értesítő levelekben nem szabad a linkekre kattintani: biztonságosabb a böngészőbe közvetlenül beírni a fiók címét. A hamis riasztásokról: Microsoft nevében érkező csalások felismerése.
- A Microsoft az [email protected] címről szokatlan bejelentkezésről, jelszócseréről vagy új biztonsági adatról értesít, amit a tulajdonos nem kezdeményezett.
- Kérés nélkül érkezik ellenőrző kód, vagy az Authenticator olyan belépést kér jóváhagyni, amelyet senki nem indított.
- A „Legutóbbi tevékenységek” között ismeretlen ország, eszköz vagy egy „Egy alkalmazás engedélyt kapott” bejegyzés látszik.
- Ismeretlen vásárlás jelenik meg a Microsoft Store-ban vagy az Xboxon, fogy a Microsoft-egyenleg.
- A OneDrive-ban ismeretlen megosztások vannak, vagy fájlok tűntek el.
1. Tiszta eszköz és új jelszó
- A Microsoft súgója szerint a jelszócsere előtt teljes víruskeresést kell futtatni, mert egy kémprogram az új jelszót is ellophatja. Windowson a „Windows biztonság” alkalmazás teljes vizsgálata erre alkalmas.
- Az account.microsoft.com/security oldalon új jelszót kell beállítani. Minden más oldalon is cserélni kell, ahol ugyanez a jelszó szerepelt.
- Ha a régi jelszó már nem működik, a jelszó-visszaállítással kell kezdeni: Elfelejtett Microsoft-fiók jelszó visszaállítása.
2. A betolakodó kizárása
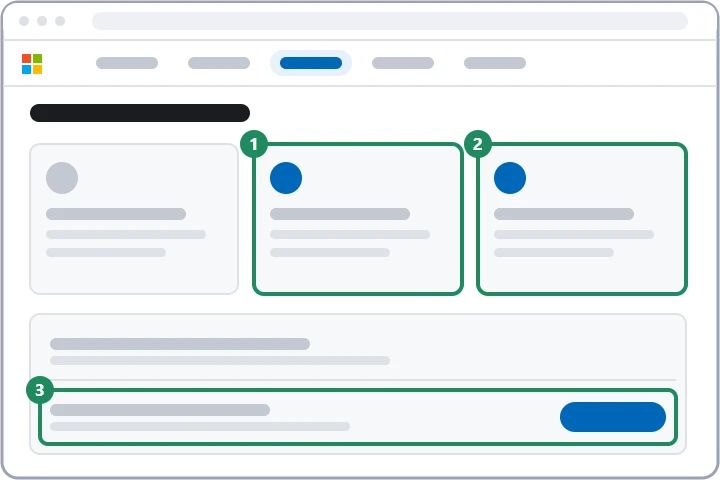
A biztonsági oldalon négy helyet kell sorban átnézni.
- Legutóbbi tevékenységek: az account.live.com/Activity oldal az elmúlt 30 nap belépéseit mutatja helyszínnel, IP-címmel és eszköztípussal. A „Szokatlan tevékenységek” részben az idegen eseménynél a „Nem én voltam”, a többi eseménynél a „Fiók biztonságossá tétele” lehetőséget kell választani.
- Kijelentkezés mindenhol: a speciális biztonsági beállítások között a „Kijelentkezés mindenhol” résznél a „Kijelentkezés” gombbal a böngészőkből és alkalmazásokból 24 órán belül kilép a fiók; az Xbox-konzolról külön kell kijelentkezni.
- Biztonsági adatok: a „Bejelentkezési mód kezelése” részben minden ismeretlen e-mail-címet, telefonszámot, hitelesítő alkalmazást és hozzáférési kulcsot el kell távolítani, és új helyreállítási kódot kell kérni.
- Eszközök és alkalmazások: az account.microsoft.com/devices oldalon az idegen eszközt el kell távolítani, a fiókhoz hozzáférő alkalmazások listájából pedig az ismeretleneket vissza kell vonni; ugyanígy a nem használt alkalmazásjelszavakat is.
3. Mit változtathatott meg a betolakodó?
A Microsoft feltörés után maga is visszaállít néhány beállítást, a szolgáltatásokat mégis egyenként át kell nézni.
- Outlook.com: a továbbítás, a szabályok, az álnevek és az automatikus válasz a jelszócsere után is működhet. A lépések: Feltört Outlook.com-fiók: első lépések a postafiókban.
- Fizetés és rendelések: az ismeretlen fizetési módokat törölni kell, a jogosulatlan vásárlásokat jelenteni a Microsoftnak, és ha a kártyát terhelték, a bankot is értesíteni kell.
- Xbox: gamertag, vásárlások és a konzolra mentett jelszó: Feltört Xbox-fiók: első lépések.
- OneDrive: a megosztott fájlok listája és a Lomtár; a törölt fájlok egy ideig onnan visszaállíthatók.
- Profil és család: a fiók neve, születési dátuma, országa, illetve a családi csoport tagjai.
Ha a betolakodó kizárta a tulajdonost
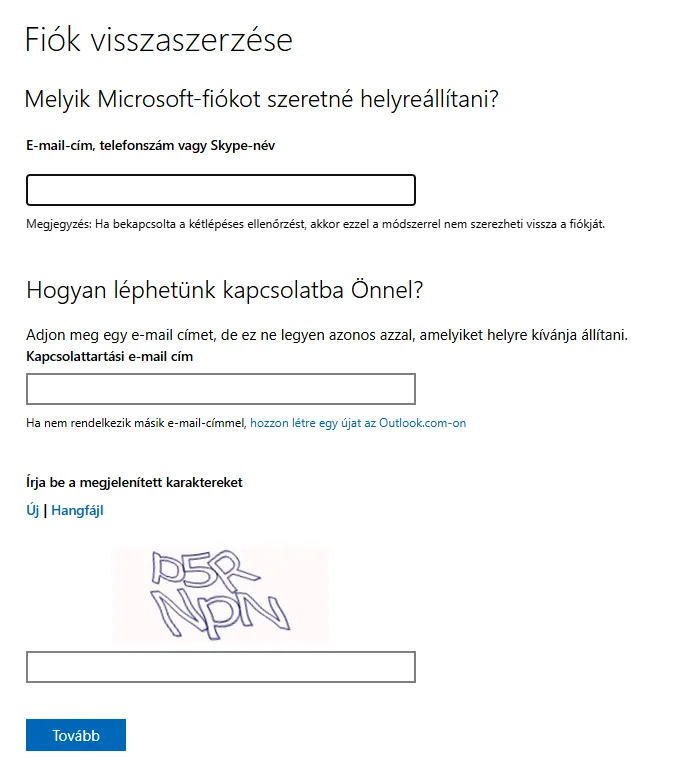
Ha a jelszó már nem jó, a bejelentkezési oldalon az elfelejtett jelszóra kell kattintani, és ha felkínálja, azt kell jelezni, hogy más is használhatja a fiókot. Ha a betolakodó lecserélte a biztonsági adatokat, a csere 30 napig függőben marad, és a Microsoft a régi címekre és számokra figyelmeztetést küld: az ebben kapott hivatkozással a kérés jelenthető vagy visszavonható. Ha semmi sem működik, a „Fiók visszaszerzése” űrlap marad. Ehhez egy másik, működő e-mail-cím kell a „Kapcsolattartási e-mail cím” mezőbe; az oldal szerint bekapcsolt kétlépéses ellenőrzésnél ez az út nem használható. A kérdésekről és az esélyek növeléséről: Microsoft-fiók helyreállítási űrlap kitöltése.
Utólagos védelem
A visszaszerzett fiókot érdemes kétlépcsős ellenőrzéssel vagy jelszó nélküli belépéssel védeni, így egy kiszivárgott jelszó önmagában nem elég a belépéshez: Kétlépcsős azonosítás és Authenticator a Microsoft-fiókhoz, illetve Jelszó nélküli Microsoft-fiók beállítása.
Ha nem sikerül
Elég csak a jelszót megváltoztatni?
Nem. Egy idegen biztonsági adattal, alkalmazásjelszóval vagy hozzáférési engedéllyel a betolakodó a jelszócsere után is visszatérhet, ezért ezeket is törölni kell.
Visszaállíthatja a fiókot a Microsoft ügyfélszolgálata?
Nem. A munkatársak nem küldhetnek jelszó-visszaállító linket, és nem módosíthatják a fiók adatait; ilyenkor a helyreállítási űrlap az egyetlen út. Aki telefonon ennél többet ígér, csaló.
Mit jelent, ha a tevékenységek között a saját városomtól távoli hely szerepel?
Nem feltétlenül betörés: a mobilszolgáltatók más városon keresztül is továbbíthatják a forgalmat. Ha az eszköz és a böngésző ismerős, valószínűleg saját belépésről van szó; ha nem, a „Nem én voltam” a helyes válasz.